 Oleh
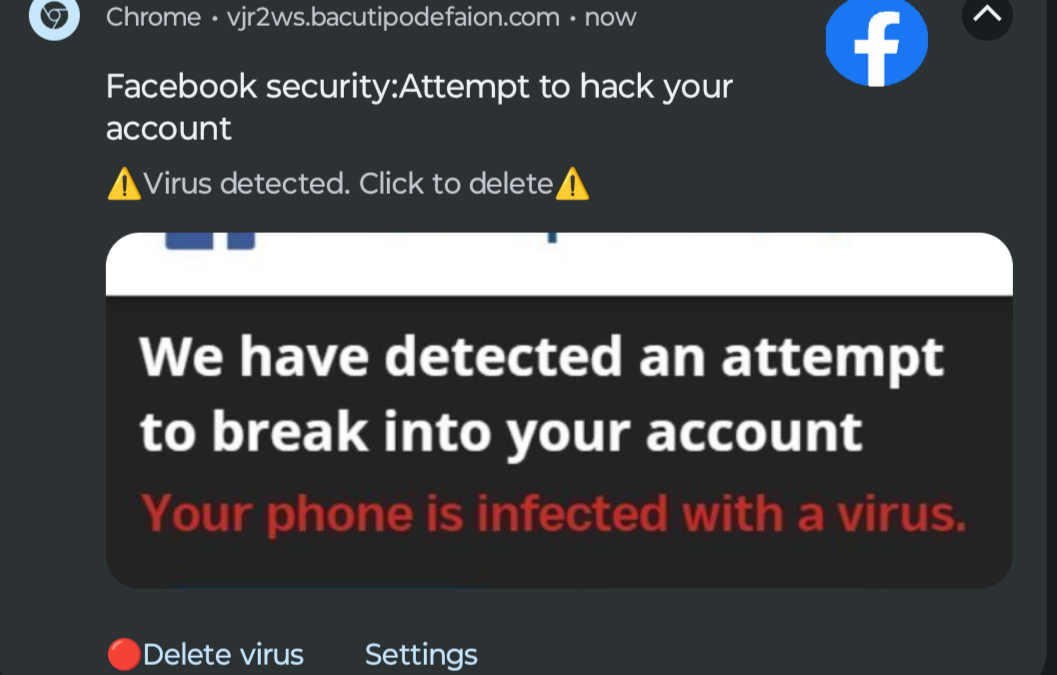
Modus phishing melalui link palsu menjadi ancaman serius di dunia maya, dengan penjahat siber mencoba mencuri data pribadi dan akses ke rekening korban. Penipuan ini seringkali dilakukan melalui pesan teks, email, atau media sosial yang terlihat sah namun sebenarnya berbahaya. Korban biasanya tidak menyadari telah menjadi target hingga data pribadi mereka telah disalahgunakan atau uang dalam rekening mereka menghilang.
Link palsu dalam phishing biasanya meniru situs web resmi seperti bank, e-commerce, atau layanan pemerintahan. Penjahat siber membuat duplikat yang mirip persis dengan situs asli, termasuk logo, tata letak, dan bahkan alamat URL yang hampir identik. Perbedaan seringkali hanya terletak pada satu atau dua huruf saja, sehingga sulit bagi pengguna biasa untuk membedakannya. Ketika korban mengklik link dan memasukkan kredensial, data tersebut langsung diserahkan kepada penjahat.
Cara Mengenali Link Palsu
Ada beberapa tanda yang dapat membantu Anda mengenali link palsu. Pertama, perhatikan dengan seksama alamat URL. Situs phishing sering menggunakan ekstensi domain yang tidak biasa atau menambahkan kata-kata yang mencurigakan. Selain itu, perhatikan juga penulisan yang tidak konsisten atau kesalahan ejaian yang mencolok. Situs resmi biasanya memiliki URL yang konsisten dan bebas dari kesalahan.
Perhatikan juga pesan yang menyertakan link. Pesan phishing seringkali dibuat dengan nada mendesak, seperti memberitahu Anda ada masalah dengan akun atau Anda telah memenangkan hadiah. Penjahat siber menggunakan taktik psikologis ini untuk membuat korban panik dan tidak berpikir secara rasional sebelum mengklik link. Selalu waspada terhadap pesan yang meminta informasi pribadi atau data keuangan melalui saluran tidak resmi.
Langkah Pencegahan Phishing
Untuk melindungi diri dari serangan phishing, ada beberapa langkah pencegahan yang dapat diambil. Pertama, selalu verifikasi keaslian link sebelum mengkliknya. Anda dapat melakukannya dengan memeriksa alamat URL dengan cermat atau mengunjungi situs secara langsung melalui browser tanpa mengklik link yang diberikan. Jangan pernah memasukkan informasi pribadi atau keuangan melalui link yang tidak jelas asalnya.
Mengaktifkan autentikasi dua faktor (2FA) pada semua akun penting adalah langkah penting lainnya. Meskipun penjahat berhasil mendapatkan password Anda, mereka tetap tidak dapat masuk ke akun Anda tanpa akses ke perangkat kedua. Selain itu, perbarui perangkat lunak keamanan Anda secara teratur dan gunakan tips keamanan digital terkini untuk melindungi sistem Anda dari ancaman baru.
Tindakan Jika Menjadi Korban
Jika Anda merasa telah menjadi korban phishing, segera ambil tindakan untuk meminimalkan kerugian. Ubah password Anda terutama untuk akun yang mungkin telah disusupi. Hubungi bank atau lembaga keuangan Anda jika Anda khawatir informasi rekening Anda telah dicuri. Laporkan insiden tersebut kepada pihak berwenang seperti pihak keamanan siber atau otoritas keuangan setempat.

Tinggalkan Balasan